
- Your cart is empty Browse Shop
DESFire mimarisi tasarlanırken kart teknolojisi kadar kriptografik anahtarların saklandığı ve kullanıldığı ortam da değerlendirilmelidir. Kartın okuyucuyla güvenli iletişim kurabilmesi, doğru uygulama anahtarlarına ve bunları kullanan güvenilir bir sisteme bağlıdır. Hardware SAM ve Software SAM yaklaşımları bu ihtiyacı farklı yöntemlerle karşılar.
Finans kuruluşları, petrokimya tesisleri, veri merkezleri ve savunma projelerinde karar; cihaz sayısı, bağlantı koşulları ve kurumun anahtar yönetimi politikasıyla birlikte verilmelidir. Bir çözümün güvenliği yalnız donanımsal ya da yazılımsal olmasına bakılarak belirlenemez.
DESFire Kartlarda Karşılıklı Doğrulama Nasıl Çalışır?
MIFARE DESFire, NXP’nin temassız akıllı kart ürün ailesidir. Uygulama anahtarlarıyla karşılıklı doğrulama ve güvenli mesajlaşma özellikleri sunar. AES-128 kullanılabilen yapılandırmalarda taraflar, paylaşılan gizli anahtarı açıkça göndermeden birbirlerini doğrulayabilir. Başarılı doğrulama, korunan uygulama verisine erişim için temel oluşturur.
Kartın doğrulanması ile kapının açılmasına izin verilmesi ayrı işlemlerdir. Geçiş kontrol sistemi, doğrulanan kimliğin ilgili kapıya ve saate ilişkin yetkisini de denetlemelidir. Yalnız UID okuyarak çalışan bir uygulama, DESFire kartın kriptografik doğrulama özelliklerinden aynı şekilde yararlanmaz.
NXP’nin DESFire EV3 ürün bilgileri, çipin güvenlik özelliklerini ve Common Criteria EAL5+ değerlendirmesini açıklar. Bu kapsam, çipi kullanan bütün okuyucu ve yazılımların aynı sertifikaya sahip olduğu anlamına gelmez.
Hardware SAM: Donanımsal Anahtar Saklama
SAM, güvenli anahtar saklama ve kriptografik işlemler için kullanılan modüldür. Hardware SAM yaklaşımında belirli anahtarlar ve işlemler, okuyucudaki genel amaçlı işlemciden ayrı bir güvenlik bileşeninde tutulur. Okuyucu, kartla doğrulama sırasında gerekli işlemleri bu bileşene yaptırabilir.
Bu ayrım, anahtarların uygulama belleğinde açık biçimde bulunma ihtiyacını azaltmaya yardımcı olur. Buna karşılık kartın kişiselleştirilmesi, anahtarların ilk yüklenmesi ve yetkili yönetim işlemleri için güvenli süreçler yine gereklidir. Fiziksel güvenlik bileşeni kullanılması, bütün saldırı yollarının ortadan kalktığı şeklinde yorumlanmamalıdır.
MIFARE SAM AV3, güvenli anahtar indirme, saklama ve anahtar çeşitlendirme özellikleri sunar. NXP bu ürünün donanımı için EAL6+ bilgisini belirtir. Anahtar yenilemenin mutlaka cihazın sahada açılmasını gerektirdiği söylenemez; yöntem, okuyucunun desteklediği yönetim akışına bağlıdır.
Donanımsal modelin değerlendirmesinde modül maliyeti, tedarik, yedek cihaz hazırlığı ve anahtar yükleme sorumluluğu birlikte ele alınır. Yerel doğrulama tasarımı, merkezi bağlantının kesildiği senaryolarla da test edilmelidir.
Software SAM: Yazılımsal Anahtar Yönetimi
Software SAM terimi, anahtarların ve ilgili kriptografik işlemlerin yazılım tabanlı yönetildiği farklı uygulamalar için kullanılabilir. Bu, tek başına standart bir güvenlik veya sertifikasyon sınıfı değildir. İşlemler okuyucuda, bir sunucu hizmetinde veya farklı güvenlik bileşenleriyle desteklenen bir mimaride yürütülebilir.
Merkezi yönetim, çok sayıda cihazın anahtar yaşam döngüsünü ortak politikalarla izlemeyi kolaylaştırabilir. Ancak anahtarların hangi süreçte açıldığı, bellekte nasıl korunduğu, hangi hesapların erişebildiği ve yedeklerin nasıl yönetildiği açık olmalıdır. Ağ bağlantısına bağımlılık da tasarımın bir parçasıdır.
HSM destekli merkezi hizmet, donanımsal güvenlik bileşeni içerir; bu nedenle salt yazılım çözümüyle aynı tutulmamalıdır. Kod karmaşıklaştırma veya belleğin okuma koruması da SAM ya da HSM ile aynı güvenceyi kendiliğinden sağlamaz. Karşılaştırma, isimler yerine gerçek uygulama ve test sonuçları üzerinden yapılmalıdır.
Hardware SAM Ve Software SAM Karşılaştırması
| Değerlendirme | Hardware SAM | Software SAM |
|---|---|---|
| Anahtar ortamı | Tanımlı anahtarlar güvenlik modülünde tutulur. | Yazılımın çalıştığı ortam ve varsa ek güvenlik bileşenleri belirleyicidir. |
| İşletim | Modül tedariki, anahtar yükleme ve cihaz yaşam döngüsü planlanır. | Sunucu veya cihaz güvenliği, erişim yetkileri ve güncelleme süreçleri planlanır. |
| Bağlantı kesintisi | Sonuç, yerel doğrulama ve geçiş politikası tasarımına bağlıdır. | Sonuç, işlemin yerel veya merkezi yürütülmesine bağlıdır. |
| Sertifikasyon | Seçilen modülün sertifika kapsamı incelenir. | Yazılım ve varsa HSM’nin değerlendirme kapsamı incelenir. |
Anahtar Yaşam Döngüsü Ve İhlal Senaryoları
Anahtarların üretilmesi, yetkili ortama aktarılması, kullanılması, yenilenmesi ve iptali için sorumlular belirlenmelidir. Ortak anahtarın hangi cihazlarda kullanıldığı bilinmeden yapılan değişiklikler erişim kesintisine yol açabilir. Yenileme ve geri dönüş adımları kontrollü bir ortamda denenmelidir.
İhlal varsayımıyla tasarım yapmak, bir okuyucunun veya yönetici hesabının ele geçirilmesi halinde etkiyi sınırlandırmayı hedefler. Ağ bölümlendirmesi, ayrı yönetim yetkileri ve kayıt izleme bu amaçla değerlendirilebilir. Otomatik alarm ve karantina işlevleri ise ürünün gerçekten desteklediği ve test edilen kapsam üzerinden tanımlanmalıdır.
TLS ağ trafiğinin korunmasına katkı sağlar; cihaz belleğindeki anahtarları otomatik korumaz. Aynı şekilde veritabanı şifrelemesi de kayıtların değiştirilemezliğinin kanıtı değildir. Bu kontroller farklı tehditlere yanıt verir.
Sektöre Göre Mimari Seçimi
Finans ve veri merkezi projelerinde anahtar erişim yetkileri, denetlenebilir yönetim işlemleri ve alan bazlı geçiş politikaları birlikte incelenmelidir. Petrokimya tesislerinde saha koşulları, bakım ekipleri ve bağlantı sürekliliği de seçimi etkiler. Savunma tesislerinde ise proje ve tesis için tanımlanmış güvenlik koşulları ayrıca değerlendirilir.
Her sektör için tek bir SAM modeli önermek yerine, korunacak varlıklar ve işletim koşulları üzerinden karar verilmelidir. Daha geniş tasarım başlıklarını kritik tesislerde güvenli geçiş kontrol ve PDKS yazısında inceleyebilirsiniz.
ART27M Ve ART65M İçin Proje Değerlendirmesi
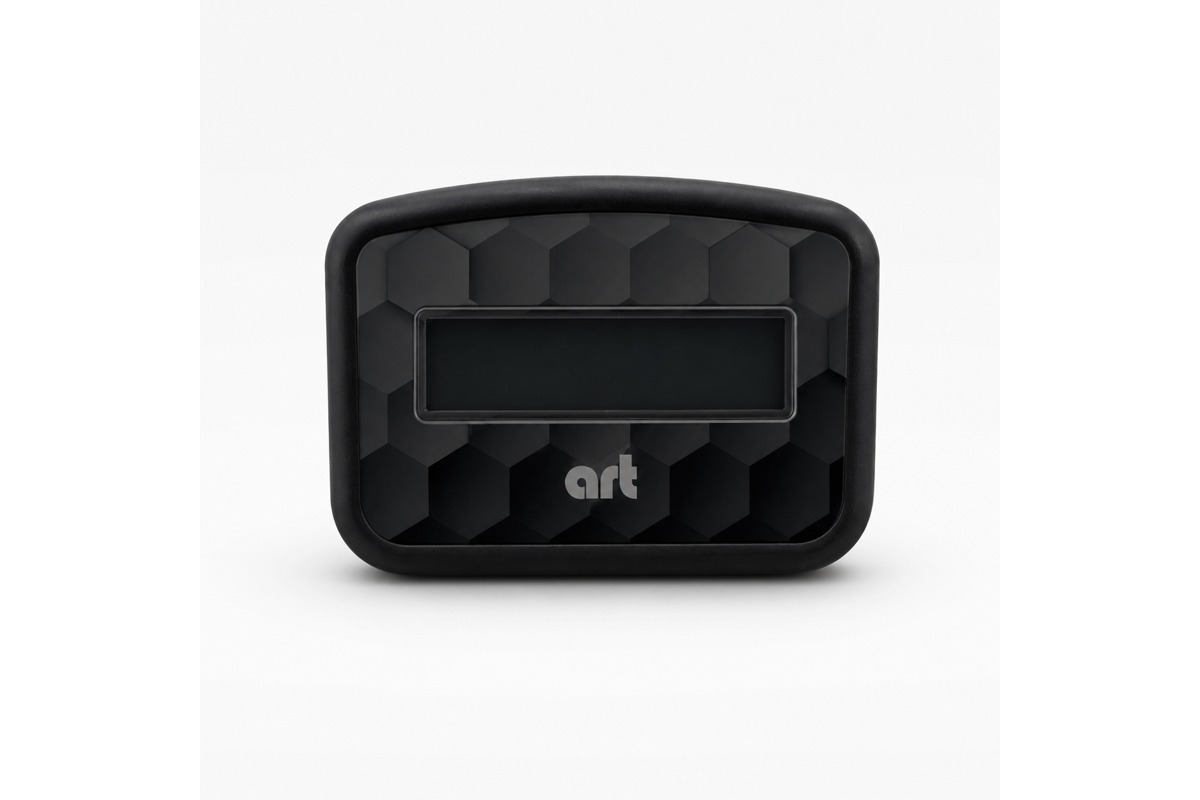
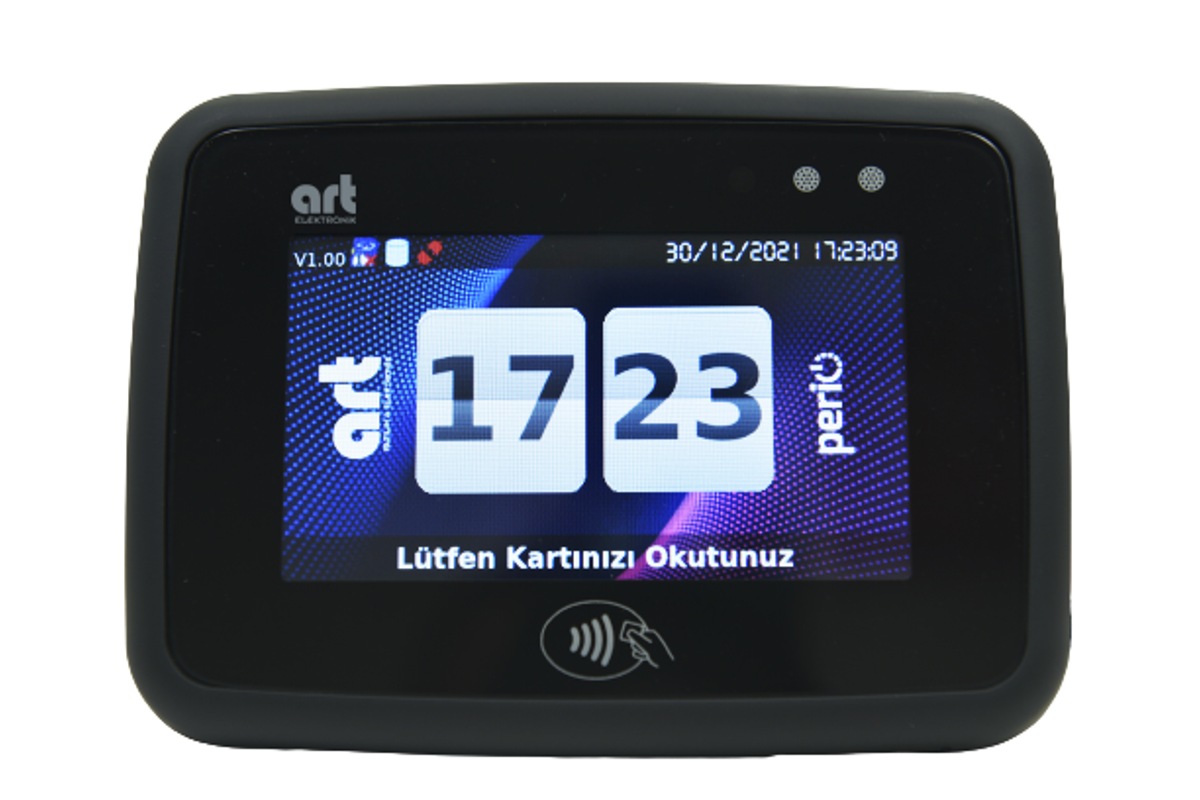
ART-27M DESFire NFC kart okuyucu ve ART-65M MIFARE DESFire kart okuyucu, kartlı geçiş ihtiyaçları için incelenebilecek ART Elektronik ürünleridir. Model seçerken DESFire desteğinin yanında kullanılacak kart nesli, uygulama anahtarları ve yönetim yöntemi birlikte netleştirilmelidir.
ART-27M MIFARE DESFire NFC Kart Okuyucu
ART-65M MIFARE Ve DESFire Kart Okuyucu
SAM yuvası veya belirli bir anahtar yönetimi özelliği, yalnız ürün ailesinin adına bakılarak varsayılmamalıdır. ART Elektronik ile geçiş kontrol projenizin kart, okuyucu ve yazılım gereksinimlerini birlikte değerlendirebilirsiniz.
Sık Sorulan Sorular
DESFire bir şifreleme algoritması mıdır?
DESFire bir akıllı kart ürün ailesidir. Ailedeki ürünler, nesil ve yapılandırmaya göre farklı güvenlik özelliklerini ve AES gibi algoritmaları destekler.
Hardware SAM kullanmak bütün sistemi sertifikalı yapar mı?
Hayır. Modülün sertifikası kendi değerlendirme kapsamıyla sınırlıdır. Okuyucu, yazılım ve bütün sistem için geçerli iddialar ayrıca belgelendirilmelidir.
Software SAM ile HSM aynı şey midir?
Hayır. Software SAM yazılımsal anahtar yönetimi yaklaşımlarını ifade edebilir. HSM ise donanımsal güvenlik modülüdür ve merkezi bir hizmeti destekleyebilir.
Hardware SAM anahtarları uzaktan yenilenebilir mi?
Bazı modüller güvenli anahtar indirmeyi destekler. Bunun projede kullanılabilmesi, okuyucu ve yönetim yazılımının desteklediği akışa bağlıdır.
DESFire kartın UID bilgisini okumak yeterli midir?
Yalnız UID kullanımı, uygulama anahtarlarıyla karşılıklı doğrulamadan farklıdır. Güvenlik tasarımında kartın hangi özelliklerinin gerçekten kullanıldığı doğrulanmalıdır.
1 Comment
Kritik Tesislerde Geçiş Kontrol Ve PDKS | ART Elektronik
Ekim 22, 2026 at 12:16 am[…] ve kayıp kartın nasıl iptal edileceği belirlenmelidir. Anahtarların saklanma seçeneklerini DESFire mimarisinde Hardware SAM ve Software SAM yazısında […]