
- Your cart is empty Browse Shop
Kritik tesislerde geçiş kontrol, yetkili kişinin doğru alana, uygun zamanda ve tanımlanmış koşullarla erişmesini sağlamayı amaçlar. Bankanın operasyon merkezi, petrokimya üretim sahası, veri merkezi veya savunma tesisinde aynı kart okuyucuyu kullanmak, aynı güvenlik ihtiyacına sahip olmak anlamına gelmez. Tasarım; korunacak varlıklar, personel hareketleri ve kesinti senaryolarıyla başlamalıdır.
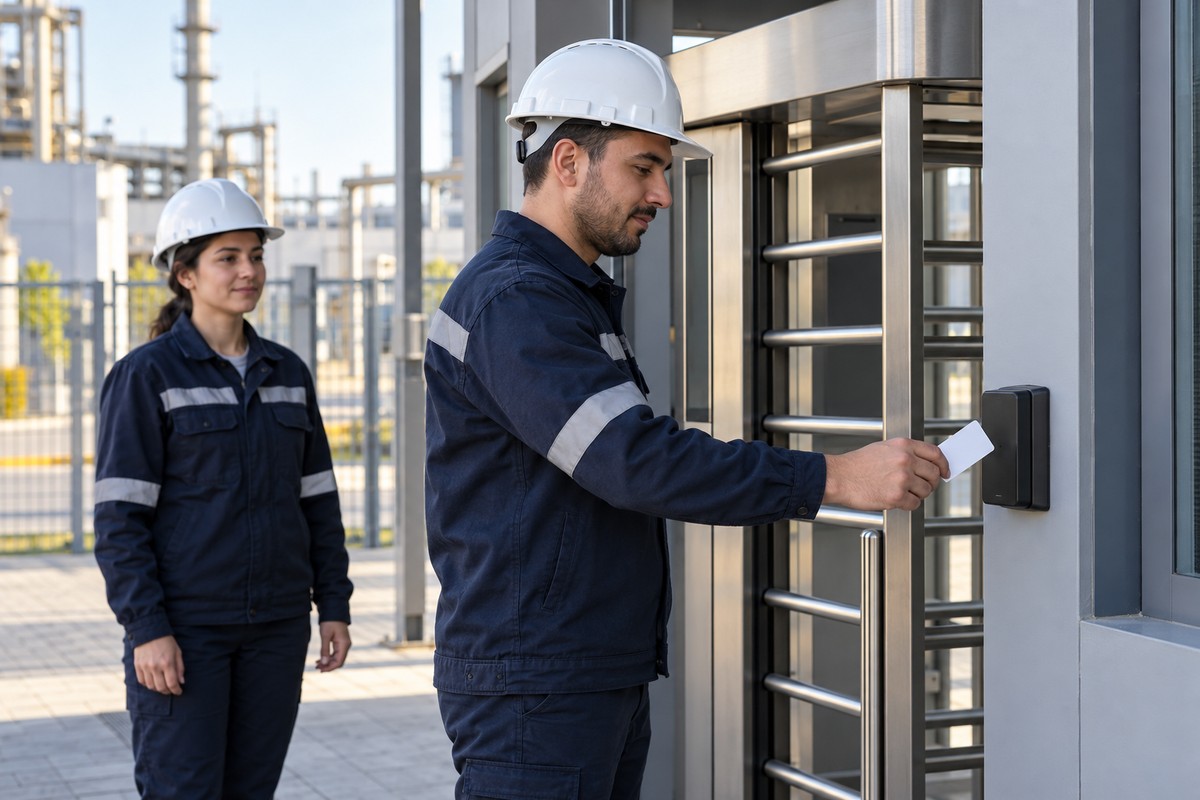
Geçiş kontrol sistemi erişim yetkisini uygular; personel devam kontrol sistemi ise giriş ve çıkış kayıtlarını mesai süreçleriyle ilişkilendirir. Bu iki yapının entegrasyonu, güvenlik politikalarıyla insan kaynakları süreçlerini ortak veri üzerinden yönetmeye yardımcı olur.
Kritik Tesislerde Sektöre Göre Geçiş Güvenliği
İhtiyaç analizi yalnızca savunma sanayisiyle sınırlandırılmamalıdır. Aynı tesis içinde bile idari ofis, teknik oda ve üretim alanı için farklı yetki kuralları gerekebilir.
Finans Ve Bankacılık Tesisleri
Finans kuruluşlarında operasyon alanları, arşivler ve sistem odalarına erişim görev bazında sınırlandırılmalıdır. Geçici personel yetkileri, mesai dışı girişler ve yetki değişikliklerinin kayıtları birlikte ele alınır. Güvenlik ekibinin erişim kayıtlarını inceleyebilmesi, personelin bütün mesai verilerine sınırsız erişmesini gerektirmez.
Petrokimya Ve Endüstriyel Üretim Sahaları
Petrokimya tesislerinde vardiyalı personel, yükleniciler ve bakım ekipleri farklı bölgelere erişir. Saha yetkileri işin süresi ve alanın riskine göre tanımlanmalıdır. Patlayıcı ortam bulunan noktalarda cihazın uygunluğu ayrıca değerlendirilir; standart bir okuyucunun bu alanlara uygun olduğu varsayılmamalıdır.
Veri Merkezleri Ve Telekomünikasyon Altyapıları
Veri merkezlerinde bina girişi, veri salonu ve teknik bölümler ayrı erişim katmanları olarak planlanabilir. Çok kiracılı işletmelerde müşteri ekipleriyle bakım personelinin yetkilerini ayırmak gerekir. Telekomünikasyon işletmecilerinin veri merkezi ve altyapı tesisleri de bu kapsamda değerlendirilir.
Savunma Sanayisi Ve Ar-Ge Tesisleri
Savunma projelerinde kontrollü alanlar, ziyaretçi refakati ve proje bazlı yetkilendirme öne çıkar. Tesisin güvenlik gerekleri, satın alınan bileşenin teknik özellikleriyle birlikte incelenmelidir. Bir kart veya okuyucu seçimi, tesise ilişkin bütün güvenlik koşullarını kendiliğinden karşılamaz.
DESFire Kartlarla Kimlik Doğrulama
MIFARE DESFire, uygulama anahtarlarıyla karşılıklı doğrulamayı ve güvenli mesajlaşmayı destekleyen bir akıllı kart ailesidir. Yalnızca kartın seri numarasını okumaya dayanan uygulamalara göre daha kapsamlı bir doğrulama tasarlanmasına olanak verir. Koruma düzeyi, seçilen kartın yanında okuyucunun yapılandırmasına ve anahtarların yönetimine bağlıdır.
DESFire destekli bir cihazda yalnız UID kullanarak geçiş izni vermek, kartın kriptografik yeteneklerinden yararlanmakla aynı değildir. Projede hangi uygulamanın okunacağı, hangi anahtarların kullanılacağı ve kayıp kartın nasıl iptal edileceği belirlenmelidir. Anahtarların saklanma seçeneklerini DESFire mimarisinde Hardware SAM ve Software SAM yazısında karşılaştırıyoruz.
Okuyucu, Ağ Ve Sunucu Güvenliği
Kart ile okuyucu arasındaki koruma, okuyucudan merkezi sisteme uzanan bağlantıyı otomatik olarak korumaz. Bu nedenle veri akışının her bağlantısı ayrı incelenmelidir. IP tabanlı haberleşmede TLS üzerinden güvenli bağlantı, sertifika doğrulama ve yönetim arayüzlerine erişim sınırları proje gereksinimleri arasında yer almalıdır.
Okuyucu ağı ile kurumsal ağ arasındaki izinler, yalnız gerekli servislerin iletişimine olanak verecek şekilde tanımlanır. Uygulama ve veritabanı katmanlarının ayrılması da erişimi sınırlandırmaya yardımcı olur. Elektrik veya ağ kesintisinde geçiş kararının nerede verileceği ve kayıtların nasıl aktarılacağı kabul testinde denenmelidir.
Merkezi Kimlik Yönetimi Ve PDKS Entegrasyonu
Kurumsal dizin entegrasyonu, personel ve yönetici hesaplarının yaşam döngüsünü düzenlemeye yardımcı olabilir. LDAP veya Active Directory bağlantısı tek başına SSO ya da çok faktörlü doğrulama sağlamaz; desteklenen kimlik doğrulama yöntemi ve kurumun kimlik sağlayıcısı birlikte değerlendirilmelidir.
İşten ayrılan personelin kartının iptali, görev değişikliğinde alan yetkisinin güncellenmesi ve geçici kartların sona ermesi için sorumlular belirlenmelidir. PDKS aktarımında mükerrer kayıtlar, eksik çıkışlar ve vardiya geçişleri için uygulanacak kurallar da entegrasyon kapsamına alınır.
Kayıt Güvenliği Ve Sertifikasyon Kapsamı
Geçiş kayıtlarının gizliliği ile sonradan değiştirilip değiştirilmediğinin anlaşılması farklı ihtiyaçlardır. Veritabanı şifrelemesi verilerin gizliliğine katkı sağlar; kayıt bütünlüğü için yazma yetkileri, merkezi kayıt mekanizmaları ve bütünlük kontrolleri ayrıca tasarlanmalıdır. Yedeklerin erişim yetkileri ve geri yükleme süreci de bu çalışmanın parçasıdır.
EAL4 bir şifreleme standardı değildir. Common Criteria kapsamında tanımlı değerlendirme hedefi için bir güvence düzeyidir. Bir çipin sertifikası bütün geçiş kontrol sisteminin sertifikalı olduğunu göstermez. Satın alma değerlendirmesinde sertifikanın ürün, sürüm ve kapsam bilgileri incelenmelidir. Ayrıntılar Common Criteria yayınlarında yer alır.
ART27M Ve ART65M İle Okuyucu Seçimi
ART-27M MIFARE DESFire NFC Kart Okuyucu
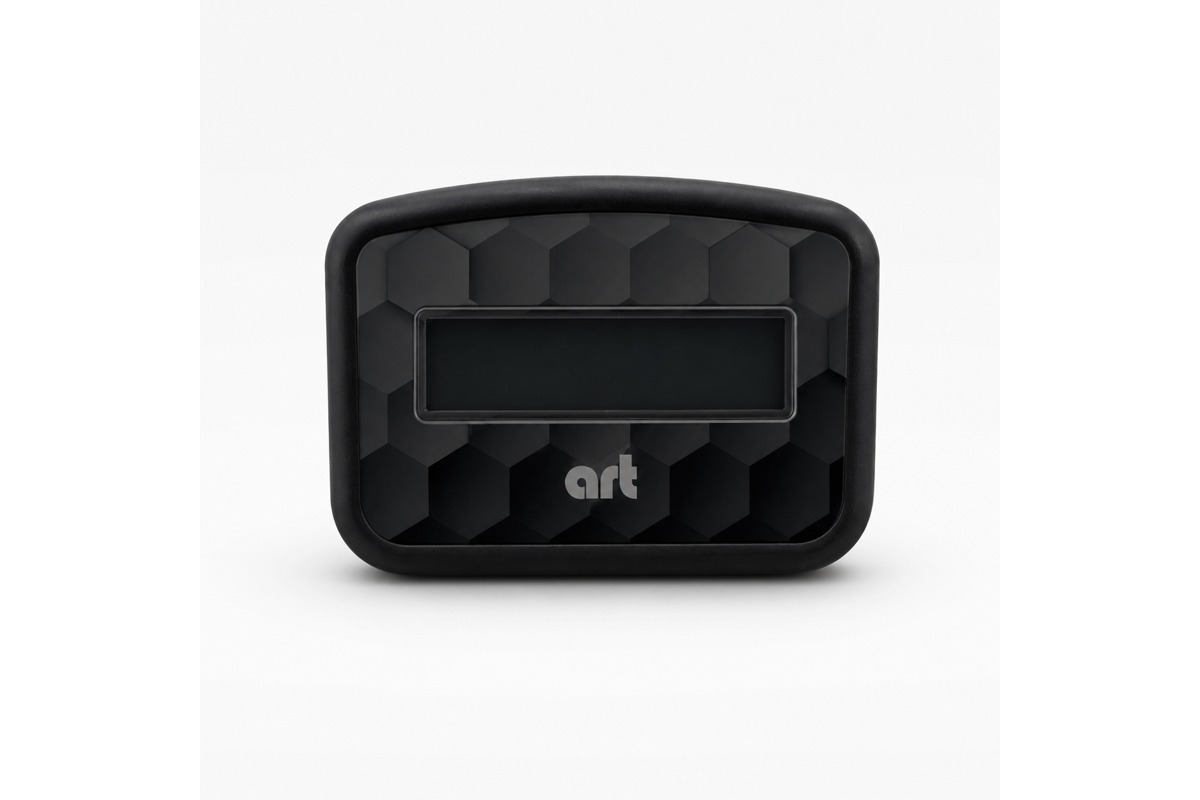
ART Elektronik’in ART-27M MIFARE DESFire NFC kart okuyucu modeli, kartlı kapı ve turnike uygulamalarında değerlendirilebilir. Seçimde kart teknolojisinin yanında mevcut kontrol altyapısıyla çalışma biçimi de incelenmelidir.
ART-65M MIFARE Ve DESFire Kart Okuyucu
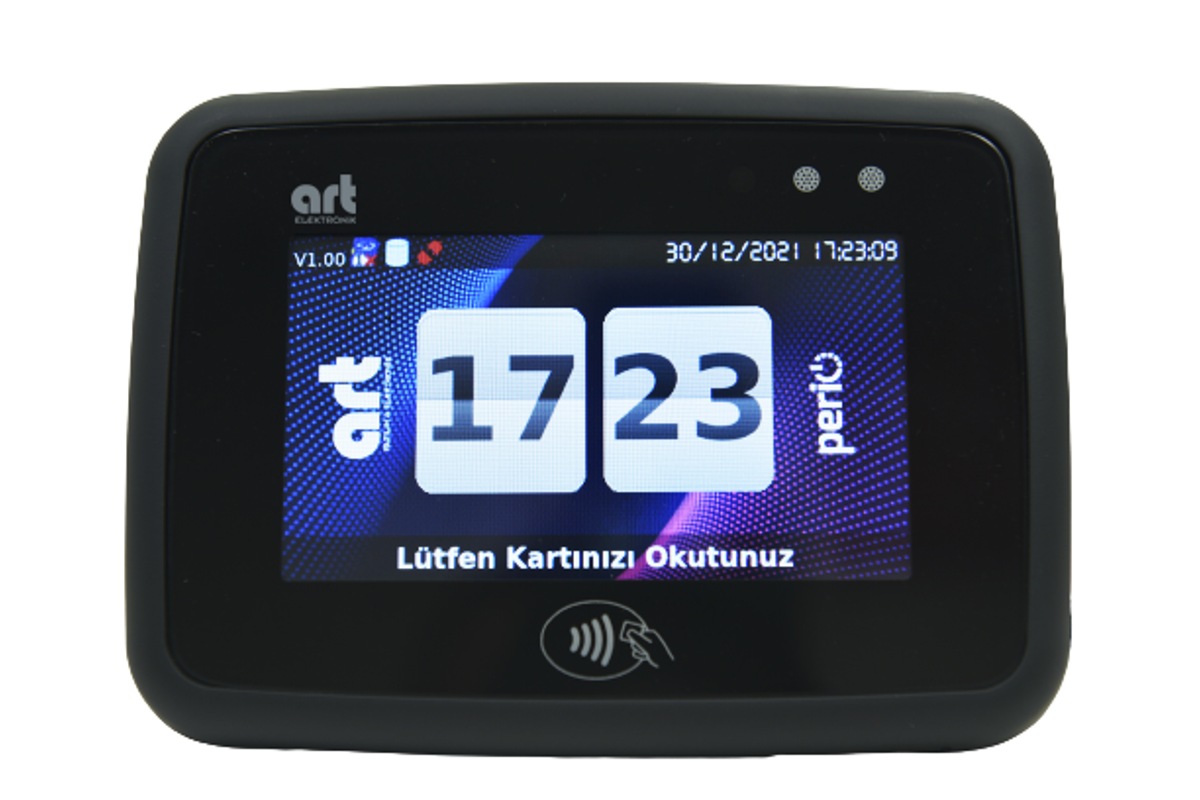
ART-65M MIFARE ve DESFire kart okuyucu ise kart tabanlı uygulamalar için diğer bir seçenektir. ART65M ailesindeki farklı modellerin özellikleri birbirine aktarılmamalıdır. SAM donanımı, kart nesli ve güvenli haberleşme desteği seçilen ürün yapılandırması için teyit edilmelidir.
Kurulum Öncesi Keşif Ve Kabul Testleri
Kritik tesislerde geçiş kontrol projesinin kabul ölçütleri teklif aşamasında yazılmalıdır. Geçersiz kart, süresi dolmuş yetki, ağ kesintisi ve yetkisiz yönetici işlemi gibi senaryoların beklenen sonuçları tanımlanır. Geçiş kararıyla merkezi kaydın tutarlı olması kontrol edilir.
ART Elektronik ile geçiş kontrol sistemleri kapsamını değerlendirirken tesisin sektörünü, kapı sayısını, mevcut kart altyapısını ve PDKS entegrasyon ihtiyaçlarını paylaşabilirsiniz. Bu bilgiler, ürün seçiminin ve yerinde deneme kapsamının belirlenmesine yardımcı olur.
Sık Sorulan Sorular
Kritik tesisler yalnızca savunma sanayisini mi kapsar?
Hayır. Finans, petrokimya, veri merkezi ve telekomünikasyon tesislerinde de erişim güvenliği önem taşır. Gerekler tesisin işleyişi ve risklerine göre belirlenir.
PDKS ile geçiş kontrol sistemi aynı işlevi mi görür?
Geçiş kontrol erişim yetkisini uygular. PDKS personelin devam ve mesai süreçlerini izler. Entegrasyon sayesinde geçiş kayıtları ilgili personel süreçlerinde kullanılabilir.
DESFire kart kullanmak tek başına yeterli midir?
Hayır. Uygulama anahtarları, karşılıklı doğrulama, okuyucu yapılandırması ve anahtar yönetimi birlikte ele alınmalıdır. Yalnız seri numarasına dayanan kullanım farklı bir güvenlik yaklaşımıdır.
EAL4 belgesi bütün sistemi kapsar mı?
Kapsam, ilgili sertifikadaki değerlendirme hedefi ve yapılandırmayla sınırlıdır. Bir bileşenin sertifikasından hareketle bütün tesis için aynı iddia kurulamaz.
Petrokimya sahasında her kart okuyucu kullanılabilir mi?
Cihazın kurulacağı alan ve çevre koşulları incelenmelidir. Patlayıcı ortam gibi özel koşullarda gereken ürün uygunluğu ve sertifika kapsamı ayrıca doğrulanmalıdır.
1 Comment
DESFire: Hardware SAM Ve Software SAM | ART Elektronik
Ekim 21, 2026 at 11:08 pm[…] ve işletim koşulları üzerinden karar verilmelidir. Daha geniş tasarım başlıklarını kritik tesislerde güvenli geçiş kontrol ve PDKS yazısında […]